

Battery Engineering Smart Factory
배터리-
스마트팩토리학과
Battery Engineering Smart Factory
배터리-
스마트팩토리학과
커뮤니티
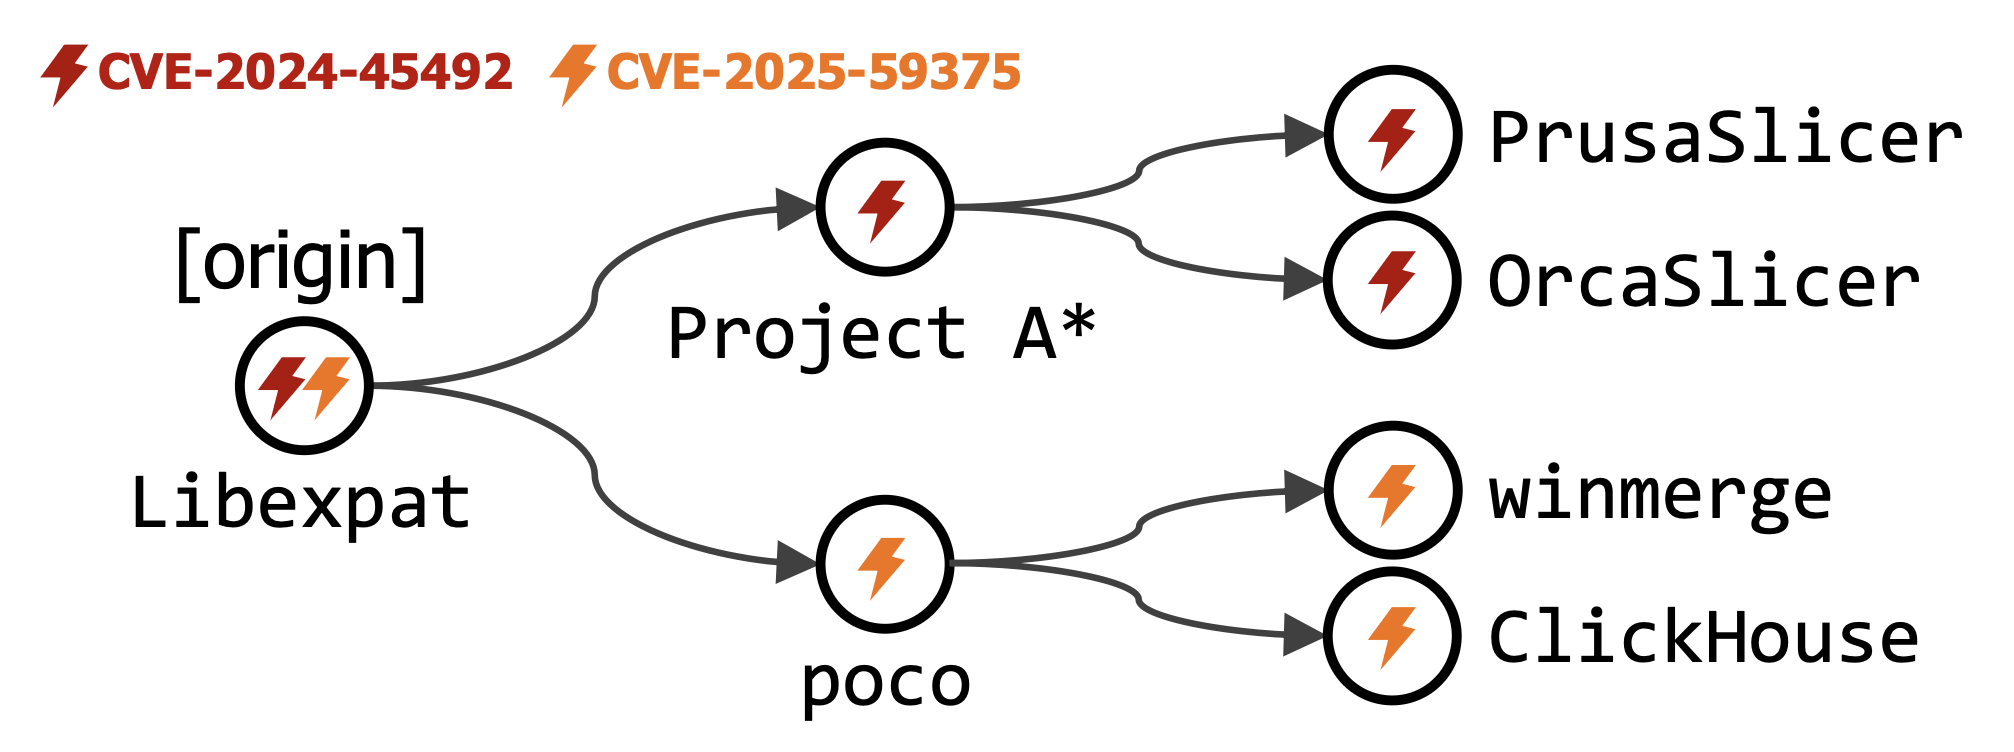
△ GANADI가 복원한 오픈소스 ‘Libexpat’의 코드 재사용 경로. 여러 중간 프로젝트를 통한 코드 재사용 과정과 취약점(CVE-2024-45492, CVE-2025-59375)의 하위 프로젝트 전파 양상을 보여준다
오픈소스 코드가 여러 소프트웨어를 거쳐 전달되는 ‘숨은 재사용 경로’를 밝히는 기술이 개발됐다. 고려대학교 배터리-스마트팩토리학과(컴퓨터학과) 이희조 교수와 컴퓨터학과 우승훈 교수 연구팀은 코드의 재사용 계보를 복원해 기존에 파악하기 어려웠던 소프트웨어 간 코드 재사용 관계를 밝혀냈다.
오늘날 소프트웨어는 다양한 오픈소스 코드를 조합하거나 수정해 개발된다. 이 과정에서 원본 오픈소스의 취약점이 수정되더라도 다른 소프트웨어에는 그대로 남거나, 코드 수정 과정에서 새로운 취약점이 발생해 전파될 수 있다. 특히 여러 프로젝트를 거쳐 코드가 재사용되면 취약점이 어디까지 퍼졌는지 파악하기 어렵다.
*프로젝트: 특정 소프트웨어를 개발하고 유지·관리하기 위해 소스코드와 관련 자료를 관리하는 작업 단위
연구팀이 개발한 ‘GANADI’는 이를 해결하기 위해 오픈소스 코드의 재사용 계보를 복원하는 기술이다. 연구팀이 앞서 개발한 ‘CENTRIS’가 소프트웨어에 포함된 오픈소스 구성요소를 식별했다면, GANADI는 코드가 어떤 프로젝트를 거쳐 전달됐는지까지 추적한다. 이를 통해 기존 기술로 파악하기 어려웠던 다단계 코드 재사용 관계를 확인할 수 있다.
연구팀은 GitHub의 주요 C/C++ 프로젝트 2,500개를 수집·분석하고, GANADI를 기존 취약점 탐지 기술에 적용했다. 기존에는 관련성이 낮은 취약점 정보까지 검토해야 했지만, 실제 코드 재사용 경로로 연결된 프로젝트의 취약점만 선별함으로써 검토 대상을 약 90% 줄이고 보안 점검의 효율성을 높였다.
또한 오픈소스 소프트웨어 ‘Redis(레디스)’가 프로그래밍 언어 ‘Lua(루아)’의 소스코드를 가져와 수정하는 과정에서 보안 취약점이 발생하고, 해당 코드가 다른 소프트웨어로 재사용되면서 취약점까지 함께 전파된 사례를 확인했다. 연구팀은 실제 오픈소스 프로젝트에서 아직 해결되지 않은 보안 취약점 48건을 발견해 제보했으며, 이 중 23건의 취약점이 수정됐다.
이희조 교수는 “소프트웨어의 안전은 눈에 보이지 않는 오픈소스 재사용까지 살피는 데서 시작된다”며 “이번 연구가 실제 보안 패치로 이어진 것처럼, 앞으로도 소프트웨어 구성정보를 기록하는 ‘SBOM’ 기술과 연계해 연구 성과가 산업 현장의 실질적인 보안 개선으로 이어지도록 힘쓰겠다”고 밝혔다.
본 연구 성과는 독일 뮌헨에서 열린 소프트웨어공학 분야 최상위 국제학술대회 ‘ASE 2026(IEEE/ACM International Conference on Automated Software Engineering)’에서 10월 15일 발표됐다. 과학기술정보통신부의 재원으로 정보통신기획평가원(IITP)의 정보보호핵심원천기술개발사업 지원을 받아 수행됐다.
*논문명: GANADI: Uncovering C/C++ OSS Reuse Genealogies via Pivotal Function-Based Clustering to Enhance Supply Chain Security
*DOI: 10.1145/3832783.3837498
*URL: https://doi.org/10.1145/3832783.3837498
한편, 이희조 교수는 10월 9일 ‘안전한 공급망을 위한 SBOM 기술 개발’ 연구로 일본 오카와재단(Okawa Foundation)의 2026년 해외 연구지원 대상에도 선정됐다. 오카와재단은 정보통신 분야의 학술 연구와 기술 발전을 지원하는 일본의 공익재단으로, 올해 한국을 비롯한 4개국 연구자 16명을 지원 대상으로 선정했다.
△ 교신저자: 배터리-스마트팩토리학과 이희조 교수, 컴퓨터학과 우승훈 교수(왼쪽부터)

02841 서울특별시 성북구 안암로 145 고려대학교 배터리-스마트팩토리학과
Tel : 02-3290-4467
Copyright (C) 2023 Korea University. All Rights Reserved. Designed by dsso.kr